

Ngrok est un outil apprécié des développeurs. En quelques commandes, il permet de rendre accessible depuis Internet une application qui fonctionne sur un poste ou un serveur local. Pratique pour tester un webhook, partager une démonstration ou faire tester une application en cours de développement.
Mais cette simplicité peut aussi créer une exposition que l’entreprise ne maîtrise pas.
Comment conserver les bénéfices de l’outil tout en protégeant son système d’information ?
Ngrok, comment ça fonctionne ?
L’agent ngrok installé sur une machine établit une connexion sortante vers l’infrastructure ngrok. Le service associe ensuite cette connexion à une adresse publique et redirige les requêtes vers l’application locale.
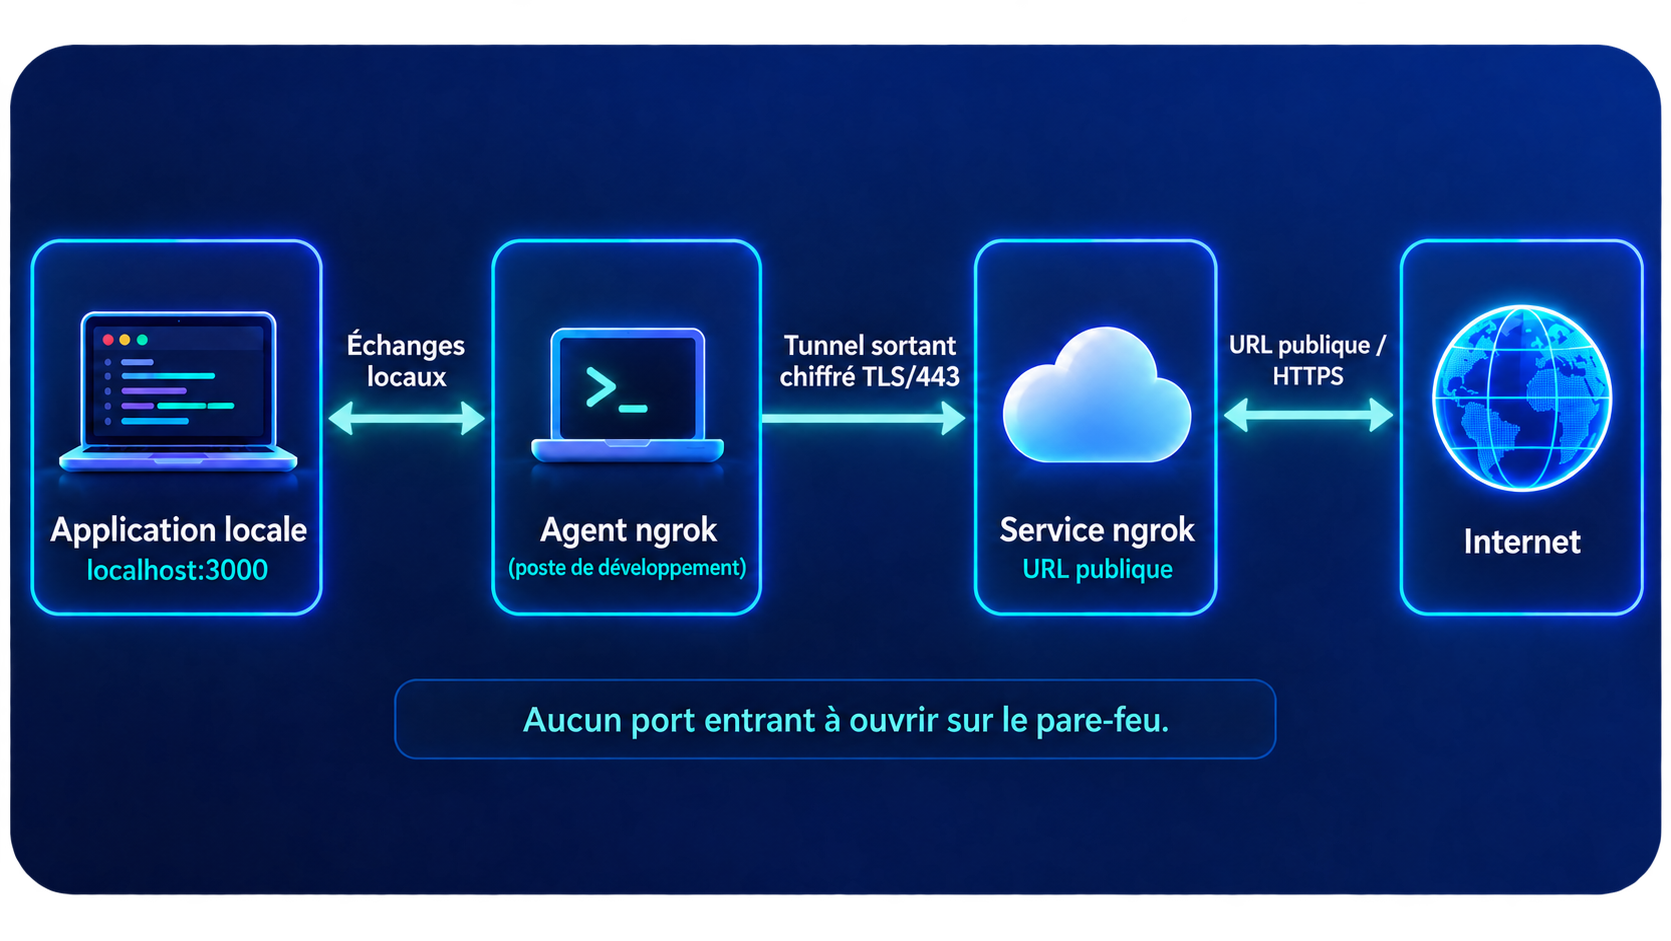
Aucun port entrant n’est à ouvrir sur le réseau de l’entreprise. L’application devient toutefois accessible via une URL ngrok.
C’est ce fonctionnement qui facilite les tests, y compris depuis un réseau d’entreprise ou derrière un équipement NAT.
Ngrok est un outil légitime, avec des usages professionnels courants. Toutefois, la technique du tunnel peut aussi être détournée : MITRE ATT&CK indique que des acteurs malveillants ont utilisé ngrok pour relayer des connexions ou exfiltrer des données. La présence de l’outil ne prouve donc pas, à elle seule, qu’un poste est compromis ; elle mérite d’être comprise et contextualisée.
Où se situe le risque ?
Lorsqu’un tunnel est créé, le service local devient joignable à travers une adresse publique. Il peut s’agir d’une application de développement, d’une API, d’une interface d’administration ou d’un autre service accessible depuis la machine.
Si l’accès est mal protégé, des personnes non autorisées peuvent atteindre une ressource qui n’était pas destinée à Internet.
Le risque augmente lorsque l’application présente des vulnérabilités, utilise des données réelles ou contient des informations sensibles dans ses journaux ou ses réponses. Par ailleurs, comme le tunnel repose sur une connexion initiée depuis le poste, il peut contourner les protections qui bloquent uniquement les connexions entrantes. Une connexion HTTPS sortante, à elle seule, ne permet pas de conclure qu’un usage est légitime.
Le chiffrement du tunnel protège les échanges en transit, mais ne sécurise pas automatiquement l’application exposée. L’accès doit être contrôlé séparément. Ngrok propose notamment des fonctions d’authentification et de restriction par adresse IP.
Comment détecter son utilisation ?
Une détection efficace s’appuie sur plusieurs sources, plutôt que sur le seul trafic réseau :
- Les postes de travail : Grâce à un agent EDR, identifier l’installation et l’exécution de l’agent, en tenant compte du compte utilisateur et du processus à l’origine du lancement.
- Les pare-feu et proxys : utiliser, lorsqu’il est disponible et à jour, le contrôle applicatif pour repérer les connexions associées aux outils de tunneling. Certains firewalls avec contrôles applicatifs, comme ceux de FortiGuard, référencent ngrok.
- Le SOC : Grâce au SOC et au SIEM/XDR, rapprocher ces événements du contexte, utilisateur, poste, horaires, destination, durée et répétition des connexions, afin de distinguer un test prévu d’un usage inhabituel.
Une alerte doit conduire à vérifier l’usage, pas à conclure automatiquement à un incident.
Il faut notamment confirmer qui a lancé le tunnel, quel service est exposé, pour quel besoin et pendant combien de temps.
Comment encadrer l’usage ?
Une politique claire peut autoriser l’outil dans des conditions précises : usage autorisé pour certains employés, environnement de test dédié, exposition limitée au service nécessaire, accès protégé et arrêt du tunnel dès la fin du besoin. Les données sensibles et les interfaces d’administration doivent rester hors d’atteinte, sauf validation spécifique.
Pour les besoins légitimes, l’entreprise peut proposer un environnement contrôlé, par exemple une machine virtuelle dédiée ou un accès distant filtré. L’alternative doit correspondre au besoin réel du développeur : démonstration, test de webhook, partage temporaire ou accès à une application.
En cas d’usage non autorisé, il convient de suspendre le tunnel, d’évaluer ce qui a été exposé et de vérifier les journaux disponibles.
Si des identifiants ou des données ont pu être accessibles, les mesures de remédiation adaptées devront être prises.
Contrôler les usages sans bloquer les développeurs
Ngrok n’est ni à banaliser ni à interdire sans analyse. La bonne approche consiste à comprendre les usages, à évaluer les risques et à définir des règles compréhensibles, accompagnées de solutions adaptées.
Une organisation qui explique ses exigences et propose un cadre de test sécurisé réduit à la fois les expositions non maîtrisées et le risque que les équipes se tournent vers des outils moins visibles.
FAQ sur l’utilisation de ngrok en entreprise
Ngrok est-il un logiciel malveillant ?
Non. Ngrok est un outil légitime utilisé notamment pour tester une application ou partager une démonstration. Comme d’autres outils de tunneling, il peut toutefois être détourné ou utilisé sans validation de l’entreprise. Sa présence doit donc être analysée dans son contexte.
Ngrok rend-il une application locale accessible depuis Internet ?
Oui. Un tunnel ngrok peut associer une application locale à une adresse publique. Selon sa configuration, toute personne disposant de cette adresse peut tenter d’y accéder. Il faut donc protéger l’application et contrôler les accès.
Faut-il ouvrir un port entrant sur le pare-feu pour utiliser ngrok ?
En général, non : l’agent ngrok établit une connexion sortante. Cela n’empêche pas l’application d’être accessible depuis Internet via le tunnel.
Comment réduire les risques liés à ngrok ?
Définissez les usages autorisés et les personnes habilitées. Utilisez un environnement de test dédié, évitez de publier des données sensibles, protégez l’accès par authentification ou filtrage IP lorsque c’est possible, et arrêtez le tunnel dès qu’il n’est plus nécessaire.
Que faire si un tunnel ngrok non autorisé est détecté ?
Identifiez l’utilisateur, le service exposé et la durée d’exposition, puis suspendez le tunnel. Examinez les journaux disponibles et, si des identifiants ou des données ont pu être exposés, appliquez les mesures de remédiation adaptées.
-----
Hexanet Cybersécurité vous accompagne dans l'évaluation de votre maturité cyber, la protection de vos utilisateurs et la surveillance de votre système d'information.
Échangez avec un expert Hexanet Cybersécurité pour identifier vos priorités de protection.

Directeur Télécom & Cybersécurité chez Hexanet, filiale du Groupe ISAGRI. Nicolas pilote les activités réseaux et cybersécurité de l'entreprise (40 personnes). Fort de son expertise dans les infrastructures réseau, la sécurité des systèmes d'information et les services managés, il accompagne le développement des offres de cybersécurité d'Hexanet, notamment autour de la protection des entreprises, de la détection des menaces avancées et des services SOC. Son ambition : rendre la cybersécurité accessible, opérationnelle et adaptée aux enjeux des PME, ETI et éditeurs de logiciels.
